
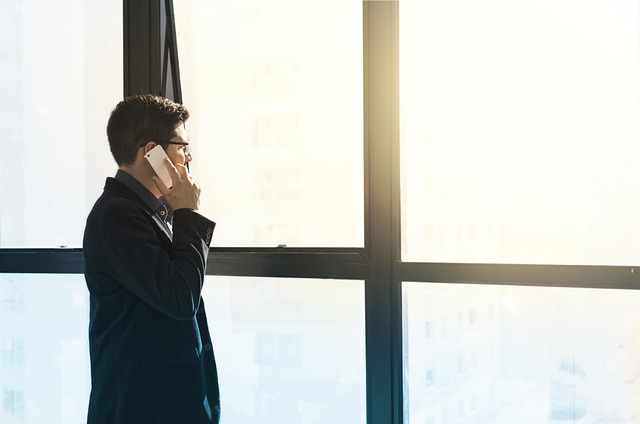
An der Wall Street klingelt derzeit nicht nur die Kasse, sondern offenbar auch verdächtig oft das Telefon. Hacker haben in den vergangenen Wochen versucht, sich per Anruf Zugang zu den Netzwerken großer US-Finanzunternehmen zu verschaffen. Zu den Zielen gehörten unter anderem Blackstone, KKR und Apollo Global Management.
Die Masche ist erstaunlich simpel: Die Angreifer geben sich am Telefon als freundliche Kollegen aus der IT-Abteilung aus. Anschließend erklären sie den Mitarbeitern, dass Passwörter oder Sicherheitsdaten dringend „aktualisiert“ werden müssten – natürlich auf einer eigens dafür vorbereiteten gefälschten Website.
Wer dort brav seine Zugangsdaten eingibt, liefert den Hackern Passwort und Sicherheitscode praktisch frei Haus. Danach können die Angreifer Konten übernehmen und versuchen, Lösegeld zu erpressen.
Ob und bei welchen Unternehmen die Telefontricks tatsächlich funktioniert haben, ist bislang unklar.
Der Fall zeigt allerdings ein bekanntes Problem der Cybersicherheit: Firmen können Millionen in Firewalls, Verschlüsselung und Sicherheitssysteme investieren – manchmal reicht am Ende trotzdem ein überzeugendes „Hallo, hier ist die IT-Abteilung“.


Kommentar hinterlassen